
 Imagen generada con IA
Una responsable de ventas de una asesoría en Valencia abre el navegador y entra en ChatGPT. Necesita redactar un correo de seguimiento para un cliente importante. Para que suene personal, escribe el nombre del cliente, el nombre de su empresa y el motivo de la consulta. El correo queda perfecto. La responsable no sabe que acaba de crear un problema RGPD para su empresa.
Eso ocurrió en 2026 en el 82% de las empresas españolas, según datos de Revista Byte (2026). Cuatro de cada cinco empleados que usan IA lo hacen sin informar a su empresa, sin saber qué datos pueden compartir y sin que nadie haya firmado nada con el proveedor de la herramienta.
España ha triplicado el número de empresas con IA integrada en al menos un proceso, según Merca2 (29-ago-2026). Eso es una buena noticia para la productividad. Es una noticia peligrosa para el cumplimiento normativo.
¿Cuántos empleados de tu empresa usan IA hoy?
La respuesta correcta no es "ninguno". La respuesta correcta es "no lo sé". El 82% de los empleados que usan IA en España lo hacen sin informar a su empresa (Revista Byte, 2026). Las herramientas más frecuentes son ChatGPT, Copilot y Gemini en sus planes gratuitos o personales.
Pregunta a tu equipo esta semana. Vas a descubrir cosas que no esperabas.
¿Qué ocurre cuando un empleado pega datos de clientes en ChatGPT gratuito?
Tu empresa tiene un problema con el RGPD (Reglamento General de Protección de Datos). El artículo 28 del RGPD exige que exista un contrato firmado con cualquier proveedor externo que procese datos personales de tus clientes. Ese contrato se llama acuerdo de encargado del tratamiento o, en inglés, DPA (Data Processing Agreement). Sin ese acuerdo, la transferencia de datos es ilegal.
ChatGPT en su plan gratuito —el que se abre en chat.openai.com con una cuenta personal— no incluye ese contrato. Los datos que entran en el plan gratuito pueden usarse para entrenar los modelos de OpenAI, salvo que el usuario desactive esa opción expresamente desde la configuración de su cuenta.
El problema concreto: cuando tu empleada escribe el nombre y los datos del cliente en ChatGPT gratuito, transfiere datos personales a OpenAI sin el contrato que exige el RGPD. Tu empresa no tiene control sobre qué hace OpenAI con esa información.
La alternativa segura: ChatGPT Enterprise y ChatGPT Team incluyen un acuerdo de encargado del tratamiento (DPA) y se comprometen a no usar esos datos para entrenar modelos. Si tu equipo necesita usar ChatGPT con datos de clientes, esos son los planes adecuados.
Los planes personales y gratuitos están pensados para uso individual. No son adecuados para introducir datos de terceros en un contexto profesional.
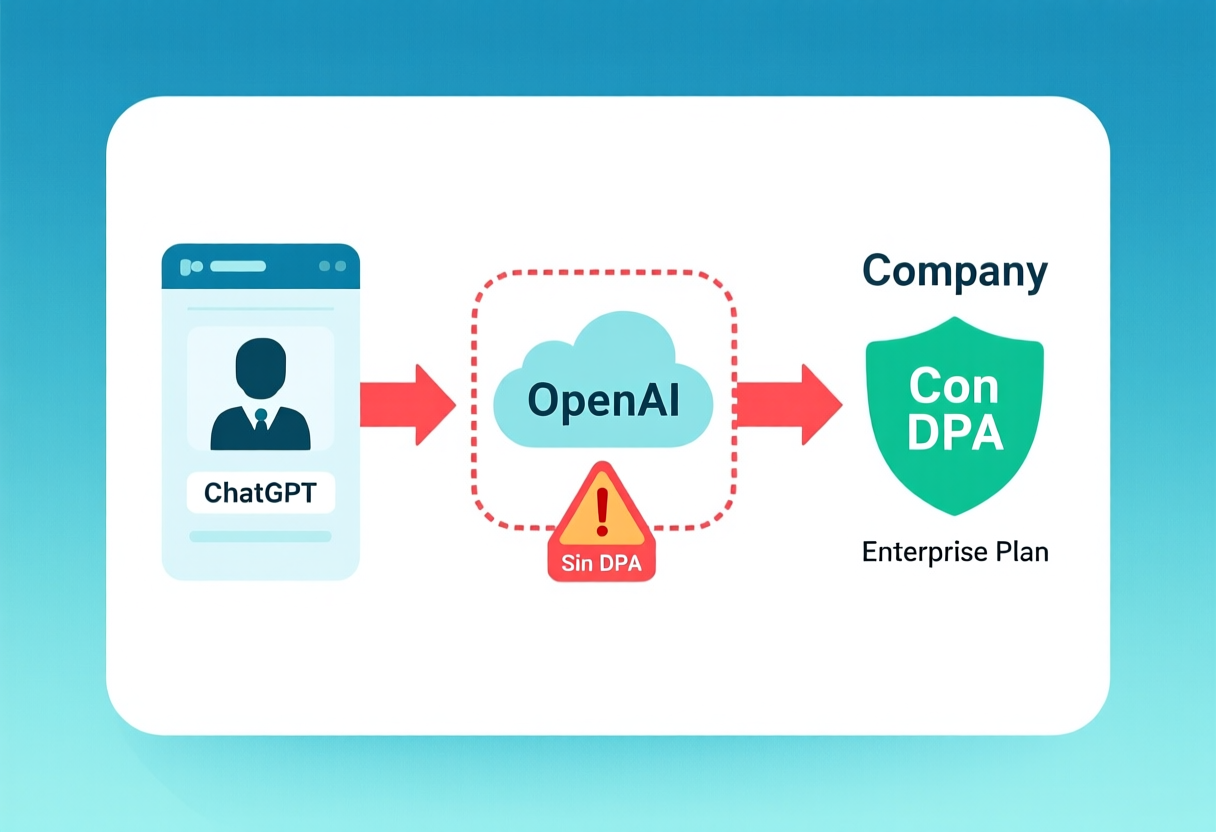 Imagen generada con IA
¿Son de tu empresa los textos que genera Copilot?
Microsoft Copilot tiene varias versiones, y los derechos sobre los contenidos generados no son iguales en todas ellas.
El plan Copilot Enterprise incluye lo que Microsoft llama "protección de propiedad intelectual": la empresa asume la defensa legal si alguien demanda a tu empresa por un texto generado con Copilot. Esa protección aplica en el plan Enterprise y solo para usos que no infrinjan las condiciones del servicio.
Los planes más básicos de Copilot para Microsoft 365 tienen condiciones más estrechas en cuanto a la cobertura de propiedad intelectual. Si tu equipo usa Copilot en un plan personal o básico y genera textos para clientes, revisa los términos de uso actuales de Microsoft antes de asumir que esa protección aplica.
La norma práctica es esta: antes de publicar o enviar un texto generado con IA, una persona de tu equipo lo revisa y asume la responsabilidad editorial. Eso te protege tanto legalmente como en términos de reputación con el cliente.
¿Quién responde cuando la IA se equivoca?
Los modelos de lenguaje cometen errores. Inventan datos, confunden fechas y, en ocasiones, mezclan información de dos clientes distintos. Cuando un empleado actúa sobre esa información sin verificarla, el problema pasa del modelo a tu empresa.
Un ejemplo concreto: una clínica dental de dos sillones en Alicante usa un agente de IA para gestionar citas y recordatorios. El agente confunde dos pacientes con el mismo apellido y envía a uno la información del historial del otro. El error está en el proceso de configuración del agente, no en el modelo en sí. El modelo hizo lo que pudo con los datos que tenía mal clasificados.
La responsabilidad recae sobre la clínica. El RGPD no admite "fue la IA" como argumento de defensa.
Antes de delegar una tarea en una herramienta de IA, define quién verifica el resultado antes de que ese resultado llegue a un cliente o afecte a una decisión relevante.
Las 5 preguntas para saber si ya tienes exposición hoy
Estas cinco preguntas no requieren saber nada de tecnología. Requieren saber cómo trabaja tu equipo.
-
¿Tienes escrito qué herramientas de IA pueden usar tus empleados? Si no hay nada por escrito, cada empleado decide solo. Eso no es una política de empresa; es un vacío con consecuencias.
-
¿Existe un contrato firmado con cada herramienta que procesa datos de clientes? Si tu equipo usa ChatGPT gratuito, Gemini personal o cualquier herramienta en plan individual, la respuesta es no. Ese contrato es el DPA (acuerdo de encargado del tratamiento).
-
¿Sabe tu equipo qué datos no pueden introducir en herramientas externas? Nombres de clientes, correos electrónicos, números de teléfono, datos de salud, datos bancarios: todos son datos personales. Sin una lista clara de qué no se puede compartir, alguien los va a compartir.
-
¿Hay alguien que revisa los resultados de la IA antes de que lleguen a un cliente? Un correo generado por IA que sale sin revisión humana lleva la responsabilidad de quien lo envía.
-
¿Tiene tu equipo formación básica sobre uso responsable de IA? No hace falta un máster. Basta con saber qué herramientas están aprobadas, qué datos no se comparten y a quién preguntar cuando hay dudas.
Si has respondido "no" a dos o más preguntas, tu empresa ya tiene exposición legal hoy.
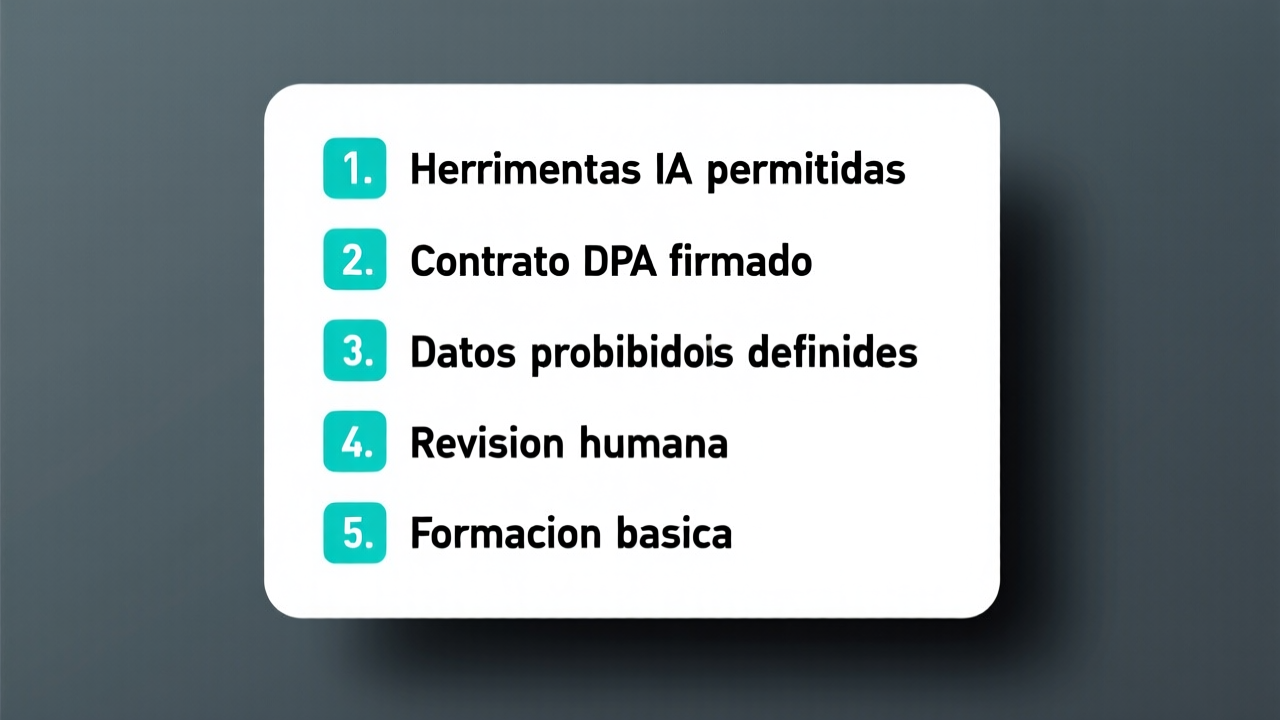 Imagen generada con IA
¿Qué puedes hacer esta semana?
No necesitas contratar a nadie antes de actuar. Estos cuatro pasos los puedes ejecutar tú esta semana:
Paso 1: Haz la lista de herramientas IA que usa tu equipo. Pregunta directamente. No asumas que nadie las usa. Pide que incluyan las que usan desde su móvil personal para tareas del trabajo.
Paso 2: Clasifica cada herramienta. Para cada una: ¿está permitido introducir datos de clientes? Si no tienes un DPA firmado con el proveedor, la respuesta es no.
Paso 3: Escribe una política de una página. Tres secciones: herramientas aprobadas, qué datos nunca se introducen en ninguna herramienta de IA, y a quién preguntar cuando haya dudas. Una página es suficiente para empezar.
Paso 4: Envíala por email a todo el equipo y guarda el hilo. El envío por escrito es la prueba de que la empresa tomó medidas. En una inspección de la AEPD (Agencia Española de Protección de Datos), esa prueba marca la diferencia entre una advertencia y una sanción.
Si quieres que revisemos qué herramientas usa tu equipo y preparemos una política de uso de IA adaptada a tu actividad, pídenos presupuesto.
El artículo sobre la obligación de informar a tus trabajadores cuando usas IA en decisiones de RRHH cubre el caso opuesto: lo que la empresa tiene que comunicar a los empleados cuando la empresa usa la IA para tomar decisiones sobre ellos.
Para la parte de formación, el artículo sobre formación en IA para empleados según el AI Act explica qué obliga la ley y cómo bonificarlo con FUNDAE.
En resumen
El 82% de empleados españoles ya usa IA en el trabajo sin avisar. Sin una política escrita y sin los contratos correctos con los proveedores de IA, tu empresa ya tiene exposición legal hoy. La solución no es prohibir el uso de IA: es ordenarlo con cuatro pasos esta semana.