
 Imagen generada con IA
El 31% de las pymes españolas sufrió un ataque de ransomware en el último año, según datos de Redenet publicados en 2026. Eso equivale a más de un millón de empresas afectadas en doce meses. El coste medio de un incidente ya supera el millón y medio de euros. Y de las empresas que decidieron pagar el rescate para recuperar sus datos, solo el 57% los recuperó —parcial o totalmente.
El dato más preocupante no es el porcentaje de atacadas. Es el tiempo: el periodo entre el acceso inicial del atacante a la red y el momento en que el ransomware cifra los datos se ha reducido a menos de cinco días, según Digitalestic en 2026. En cinco días, sin alertas, un atacante puede mapear toda la red, identificar los sistemas de copia de seguridad y desactivarlos antes de lanzar el cifrado.
Este artículo no describe el problema. Describe el plan que lo previene.
Los cuatro pasos, en orden de urgencia:
- Copia de seguridad 3-2-1 automatizada y verificada
- Acceso con privilegios mínimos
- Formación del equipo en reconocimiento de phishing
- Plan de respuesta escrito antes de que pase
Los detalles de cada uno están a continuación. Puedes implementar el primero esta misma semana.
Por qué las pymes son el objetivo favorito
Las pymes reciben ataques de ransomware cuatro veces más frecuentemente que las grandes organizaciones, según Digitalestic. La razón no es que los atacantes las odien especialmente: es que tienen menos recursos defensivos, menos personal de seguridad y, en muchos casos, datos valiosos (datos de clientes, información financiera, contratos) que justifican el esfuerzo.
El INCIBE gestionó 122.223 incidentes de ciberseguridad en España en 2025, un 26% más que el año anterior, y 2026 no está siendo más tranquilo. España concentra el 2% de los ataques de ransomware a nivel global, con el Ayuntamiento de Badajoz, Endesa y el Ministerio de Hacienda entre los afectados en meses recientes, según Sosmatic en 2026.
Las grandes empresas tienen SOC (centros de operaciones de seguridad), equipos de respuesta a incidentes y seguros ciber con cobertura amplia. La mayoría de pymes tiene una persona que "sabe de informática" y hace lo que puede.
 Imagen generada con IA
Cómo entra el ransomware en tu empresa
Conocer el vector de entrada es el primer paso para bloquearlo. Los cuatro más frecuentes en pymes:
Email de phishing. Un email que parece de un proveedor, del banco o de Hacienda, con un adjunto o un enlace. El empleado lo abre, se descarga un ejecutable y el ransomware tiene acceso a ese equipo. Desde ahí se mueve lateralmente por la red.
Contraseña débil o reutilizada. Si la misma contraseña se usa en el correo corporativo y en un servicio externo que sufre una brecha de datos, los atacantes la prueban automáticamente en los accesos de tu empresa. VPN, panel de administración, escritorio remoto: cualquier acceso sin doble factor es un punto débil.
Software sin actualizar. Las vulnerabilidades en sistemas operativos, servidores y aplicaciones se publican en bases de datos públicas. Los atacantes las buscan automáticamente. Un servidor con Windows Server 2019 sin el último parche de seguridad puede ser explotado en horas desde que se publica la vulnerabilidad.
Acceso remoto sin protección. El protocolo RDP (escritorio remoto) expuesto directamente a internet sin doble factor de autenticación es uno de los vectores más frecuentes en pymes desde la pandemia, cuando se habilitó deprisa para el trabajo en remoto y nunca se reforzó.
El plan de cuatro pasos
Paso 1: Copia de seguridad 3-2-1 automatizada
La regla 3-2-1 es el estándar mínimo de backup:
- 3 copias de cada dato importante
- En 2 medios o ubicaciones diferentes
- Con 1 de ellas fuera de tu red local
El "fuera de tu red local" es la parte crítica. Si el ransomware cifra tus equipos y tu servidor de backups está en la misma red, también cifra las copias. Una copia en la nube (Azure Backup, AWS S3, Backblaze B2) que se actualiza cada noche y está desconectada de tu red local durante el día cumple ese requisito.
Lo que muchas pymes hacen mal: hacen el backup pero nunca lo verifican. Un backup que nadie ha probado restaurar puede estar corrupto desde hace meses. La automatización tiene que incluir una verificación mensual que compruebe que la restauración funciona —al menos en un entorno de prueba. Puedes automatizar esa verificación para que ocurra sin que nadie tenga que acordarse.
El coste de almacenamiento en nube para una pyme de 10-50 personas con datos críticos está entre 30 y 150 euros al mes, dependiendo del volumen. Es la inversión de menor riesgo de este plan.
Paso 2: Principio de privilegios mínimos
Cada empleado solo debe tener acceso a los sistemas y archivos que necesita para su trabajo. Suena obvio y pocas pymes lo aplican.
En la práctica:
- El empleado de administración no necesita acceso al servidor de desarrollo
- La cuenta de correo de un trabajador no necesita permisos de administrador en el equipo
- El acceso a la carpeta de RRHH no debería estar disponible para el equipo de ventas
- Los administradores del sistema deberían tener cuentas separadas para el uso diario y para las tareas de administración
Cuando el ransomware entra por un equipo con privilegios limitados, el daño se contiene. Si entra por una cuenta con privilegios de administrador, cifra todo lo que puede alcanzar.
Revisar los accesos de toda la empresa lleva entre dos y cuatro horas para una pyme de diez personas. Si no se ha hecho en el último año, merece hacerse esta semana.
Paso 3: Formación antiphishing del equipo
El 90% de los ataques de ransomware a pymes empiezan con un email de phishing, según estimaciones del sector. La formación no elimina el riesgo, pero lo reduce de forma medible.
Una sesión de formación de dos horas al año cubre los conceptos básicos: cómo reconocer un email sospechoso, qué hacer cuando llegas a una página que pide credenciales y no estás seguro de que sea legítima, y a quién avisar cuando algo parece raro.
Más efectivo que la formación teórica es el ejercicio práctico: enviar un email de phishing simulado al equipo —sin avisar— y ver cuántos hacen clic. El resultado suele sorprender a los responsables de la empresa. Hay proveedores que ofrecen este servicio desde 200 euros, y herramientas gratuitas para empresas con presupuesto ajustado.
Si tu empresa ya tiene un protocolo para verificar la identidad en situaciones de riesgo, combínalo con este plan. Puedes ver cómo funciona un protocolo antifraude para pymes en el contexto de los deepfakes: los mismos principios aplican aquí.
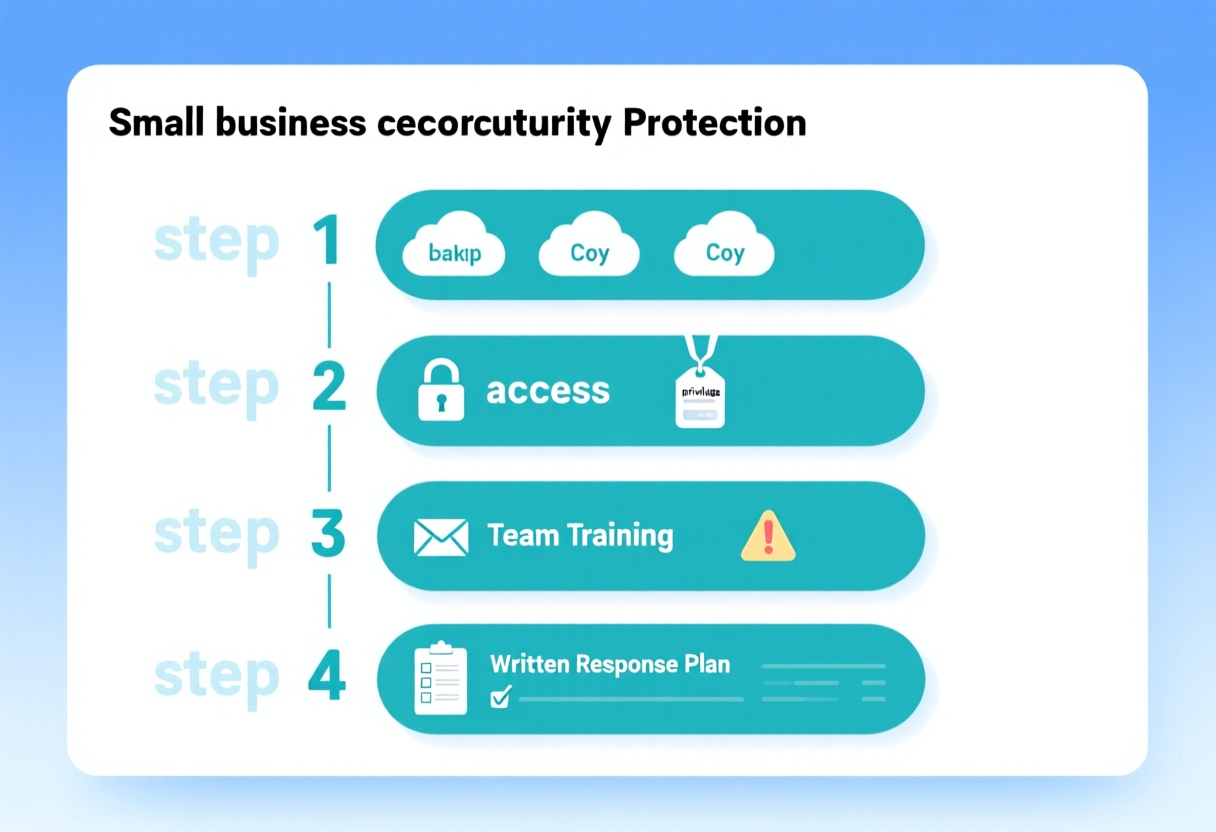 Imagen generada con IA
Paso 4: El plan de respuesta escrito antes de que pase
Este es el paso que más pymes omiten. Cuando ocurre un ataque, el equipo está bajo presión, con sistemas bloqueados y sin acceso a la información. Ese no es el momento de decidir quién llama a quién.
El plan de respuesta tiene que existir impreso o en un sistema que funcione sin acceso a la red de la empresa (un documento en el móvil del responsable, por ejemplo). Debe incluir:
Árbol de notificación: Quién avisa a quién cuando se detecta el ataque. En qué orden. Con qué datos de contacto alternativos (teléfono, no solo email —el email puede estar comprometido).
Decisión sobre el pago: Esto se decide antes del ataque, no durante. La mayoría de expertos en ciberseguridad recomienda no pagar: el 43% de las empresas que pagan sufren un segundo ataque poco después, y el 57% de éxito en la recuperación de datos es bajo para un rescate que puede ser de decenas de miles de euros. La decisión tiene que estar tomada y documentada cuando el equipo esté tranquilo y pueda pensar con claridad.
Contacto de respuesta a incidentes: Una empresa especializada en respuesta a incidentes de ciberseguridad, con su número de teléfono. No es el momento de buscarla en Google cuando los sistemas están bloqueados. El INCIBE ofrece apoyo gratuito a pymes a través de su línea de ayuda (017).
Qué se apaga primero: Si se detecta el ataque en curso, desconectar los equipos de la red puede limitar la propagación. El plan debe indicar qué sistemas se aislan y en qué orden, sin que haga falta pensar.
Cuánto cuesta implementar este plan
Los cuatro pasos tienen costes muy distintos:
- Backup 3-2-1 en nube: 30-150 €/mes para una pyme de 10-50 personas. Setup: 2-4 horas.
- Revisión de privilegios: Coste de tiempo interno. 2-4 horas para una pyme pequeña.
- Formación antiphishing: 0 € con materiales del INCIBE, hasta 500 € con un proveedor externo y ejercicio simulado.
- Plan de respuesta escrito: Coste de tiempo. 2-3 horas para redactarlo y discutirlo con el equipo.
El seguro ciber para pymes pequeñas parte desde 1.500 euros al año, según datos de Solopolizas en 2026. No sustituye al plan de prevención, pero cubre parte del coste de recuperación si el ataque ocurre igualmente.
La NIS2 ya obliga a muchas empresas a gestionar el riesgo de ciberseguridad de forma documentada. Si tu empresa trabaja como proveedor de una empresa mediana o grande, puede que esa empresa ya te esté pidiendo una declaración de cumplimiento. Puedes leer más sobre el efecto cascada de NIS2 en proveedores de pymes.
Si quieres ayuda para implementar la automatización del backup, la monitorización de accesos o el plan de respuesta de forma estructurada, cuéntanos qué tiene tu empresa ahora mismo y te decimos por dónde empezar.
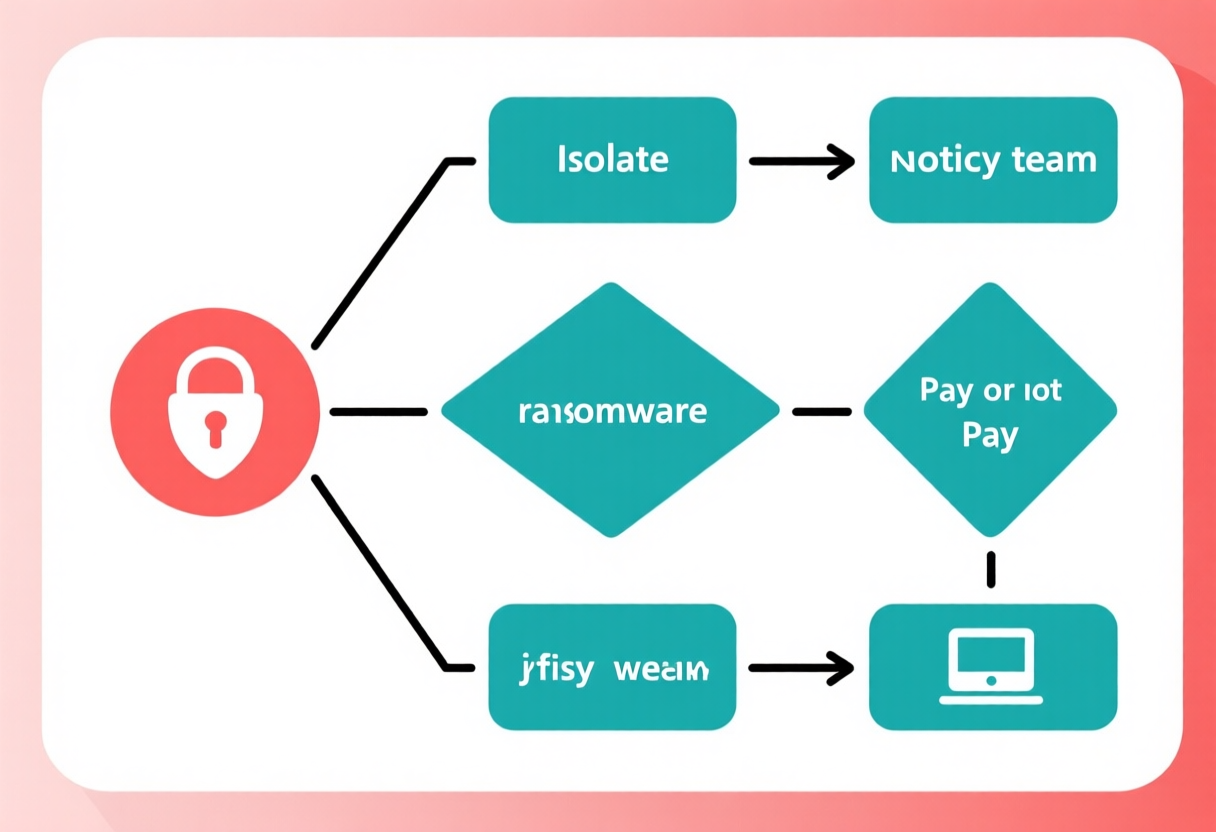 Imagen generada con IA
Lo que la tecnología no puede hacer por ti
La automatización ayuda con el backup y con la monitorización de accesos. No puede tomar la decisión de pagar o no, no puede explicarle al equipo cómo reconocer un phishing y no puede redactar el plan de respuesta en tu nombre.
La prevención real combina tecnología y procedimientos. La tecnología sin procedimientos falla cuando alguien hace clic en el enlace equivocado. Los procedimientos sin tecnología no ayudan cuando los sistemas ya están cifrados.
En resumen
El 31% de las pymes españolas sufrió un ataque de ransomware en el último año. El coste medio supera 1,5 millones de euros. Solo el 57% de quienes pagan el rescate recuperan sus datos. El plan para no ser la siguiente tiene cuatro pasos: backup 3-2-1 automatizado y verificado, acceso con privilegios mínimos, formación antiphishing del equipo y un plan de respuesta escrito antes de que ocurra el ataque. El primero cuesta entre 30 y 150 euros al mes. Los otros tres cuestan principalmente tiempo. Ninguno de los cuatro requiere ser una empresa grande.